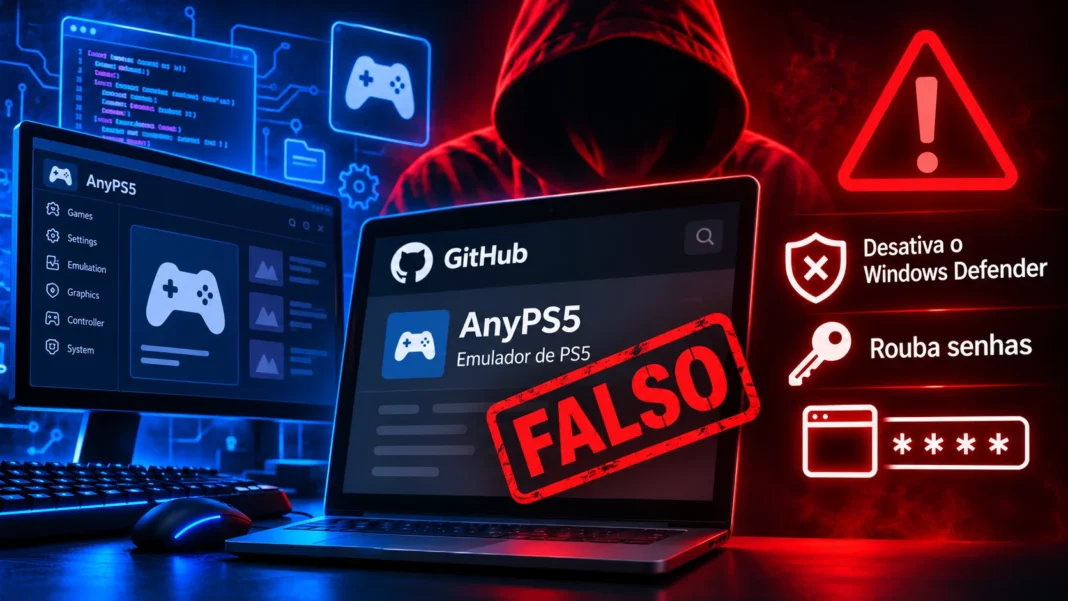
Jogadores que procuram ferramentas para executar jogos de PlayStation 5 no computador precisam redobrar a atenção: criminosos estão distribuindo programas maliciosos em repositórios do GitHub que imitam projetos conhecidos como AnyPS5 e KytyPS5. Uma investigação atribuída à equipe de inteligência de ameaças da NordVPN, divulgada no fim de outubro de 2026, descreve arquivos que alteram exclusões do Microsoft Defender, executam uma carga suspeita de roubo de informações e tentam apagar os próprios rastros pouco depois.
Atenção: o alerta envolve cópias fraudulentas. Não há evidências, nos relatos consultados, de que os repositórios originais dos desenvolvedores desses projetos tenham sido comprometidos.
Como funciona o golpe dos falsos emuladores de PS5?
Os responsáveis pela campanha criam páginas no GitHub com nomes, descrições e aparência semelhantes aos de ferramentas reais de emulação ou tradução de executáveis do PS5. Em vez de entregar o programa esperado, os downloads encaminham o visitante para um arquivo compactado que contém um executável para Windows.
De acordo com a análise técnica atribuída à NordVPN, o executável extrai componentes ocultos e verifica características da máquina antes de avançar. Se identificar sinais típicos de um ambiente de testes, como virtualização, pouca memória RAM ou ausência de uma placa gráfica física, pode encerrar a execução sem apresentar uma janela.
Em outros sistemas, o programa tenta criar exclusões de verificação no Microsoft Defender para as pastas em que atua e executar uma carga adicional ofuscada. Pesquisadores consideram essa carga um provável infostealer, categoria de malware usada para coletar credenciais e informações sensíveis. A classificação é uma avaliação dos analistas, não uma identificação pública e definitiva da família do código.
Os relatos também indicam que um script remove arquivos da infecção após aproximadamente dois minutos, dificultando uma investigação posterior. Isso não garante que todos os vestígios sejam eliminados nem significa que toda execução tenha produzido roubo confirmado.
O Microsoft Defender é desligado completamente?
Não é essa a descrição técnica da campanha. O comportamento relatado consiste em adicionar pastas à lista de exclusões do Defender. Esse mecanismo impede que o antivírus examine determinados caminhos, criando áreas onde arquivos maliciosos podem escapar de verificações habituais.
Isso é diferente de desligar integralmente o Microsoft Defender ou desativar todas as proteções do Windows. A distinção é importante para entender tanto o risco quanto a maneira correta de conferir se a máquina foi alterada.
Quais são os projetos legítimos imitados?
O AnyPS5 é um projeto experimental voltado à adaptação de executáveis do PlayStation 5 para Windows e Linux. Seu repositório mantido pelo desenvolvedor original fica em github.com/boykopovar/AnyPS5.
O KytyPS5 se apresenta como uma camada experimental de tradução para executar software do PlayStation 5 em diferentes sistemas. Seu endereço é github.com/KytyPS5/KytyPS5.
São ferramentas de pesquisa e desenvolvimento, com compatibilidade variável. Nenhum desses projetos deve ser confundido com um produto oficial da Sony nem com uma solução que garanta executar qualquer jogo de PS5 no PC.
Como identificar um repositório falso no GitHub?
O endereço exibido na barra do navegador merece mais atenção do que o nome apresentado na página. Um repositório pode usar o mesmo nome de outro projeto, mas pertencer a uma conta diferente.
- Confira o proprietário: compare o nome da conta ou organização com a página mantida pelos criadores do software.
- Investigue a origem do download: desconfie de arquivos ZIP anunciados como instaladores completos, principalmente quando o link leva a domínios externos.
- Analise o histórico: contas recentes, publicações sem histórico verificável e promessas exageradas justificam cautela.
- Não desative o antivírus: um programa que solicita desabilitar proteções ou criar exclusões antes de funcionar deve ser tratado como suspeito.
- Evite promessas irreais: anúncios de compatibilidade instantânea com toda a biblioteca do PS5 não são demonstrações de funcionamento real.
Baixei ou executei o falso AnyPS5: o que fazer?
Se o arquivo suspeito foi executado, trate o episódio como possível comprometimento das contas e do computador. Apenas baixar um arquivo, sem abri-lo, não demonstra por si só que a infecção ocorreu, embora ainda seja recomendável excluí-lo e verificar o sistema.
- Desconecte temporariamente o PC da internet caso tenha executado o instalador suspeito, reduzindo possíveis comunicações adicionais.
- Use outro dispositivo confiável para alterar senhas importantes, começando pelo e-mail principal e passando por contas Steam, PlayStation Network, Discord e serviços financeiros.
- Revogue sessões ativas nas contas que ofereçam a opção de sair de todos os dispositivos. Alterar a senha nem sempre invalida todos os cookies de sessão já capturados.
- Verifique as exclusões do Microsoft Defender: abra Segurança do Windows, entre em Proteção contra vírus e ameaças, escolha Gerenciar configurações e procure por Exclusões. Investigue caminhos desconhecidos e remova apenas aqueles que identificar como não autorizados.
- Execute uma verificação completa e considere o Microsoft Defender Offline, que reinicia o computador para analisar ameaças em um ambiente mais isolado.
- Se houver indícios fortes de comprometimento, considere uma reinstalação limpa do Windows após preservar arquivos pessoais com segurança e avaliar o risco de recuperar executáveis infectados.
A autenticação em duas etapas é recomendada, mas não elimina todos os riscos de roubo de sessões. Se o computador armazenava dados financeiros ou chaves privadas, a resposta deve considerar o comprometimento desses materiais.
GitHub é seguro para baixar programas?
O GitHub hospeda milhões de projetos legítimos, inclusive ferramentas de código aberto. Entretanto, a presença de um programa na plataforma não constitui um selo automático de segurança. Qualquer pessoa pode publicar um repositório com um nome parecido com o de outro projeto, e criminosos podem explorar essa liberdade para espalhar instaladores falsos.
A recomendação é verificar a origem do software, avaliar o histórico do autor e evitar executar arquivos desconhecidos com privilégios administrativos.
O interesse por emulação do PS5 exige cuidados extras
Projetos experimentais recebem atenção à medida que surgem demonstrações de compatibilidade com jogos de consoles. Isso também abre espaço para golpistas que prometem versões milagrosas ou acesso a games antes de seu lançamento em PC.
Para os jogadores, a diferença entre um experimento legítimo e uma cópia fraudulenta pode estar em detalhes simples: o nome exato da organização, o endereço do repositório e o comportamento exigido pelo instalador.
Leia também: Emulador de PS5 para Android já roda jogos a 60 FPS; Como identificar links falsos e mensagens de golpe.
Fontes e referências: AnyPS5 — repositório mantido pelo desenvolvedor; KytyPS5 — repositório do projeto; Tom’s Hardware — cobertura da pesquisa fornecida pela NordVPN; Microsoft — Segurança do Windows.
