As duas falhas críticas conhecidas como PHP2Shell colocaram o PHP no centro dos alertas de segurança de outubro de 2026. Como o WordPress depende dessa linguagem no servidor, donos de sites precisam conferir a versão instalada e se a hospedagem já aplicou os patches. Usar WordPress não significa, por si só, que um site foi invadido.
Quais vulnerabilidades estão em discussão?
As falhas CVE-2026-109618 e CVE-2026-109619 podem permitir execução remota de código em sistemas vulneráveis, em determinadas circunstâncias. O governo brasileiro emitiu um alerta recomendando a identificação dos ambientes PHP e sua atualização urgente.
Como descobrir a versão de PHP do seu site?
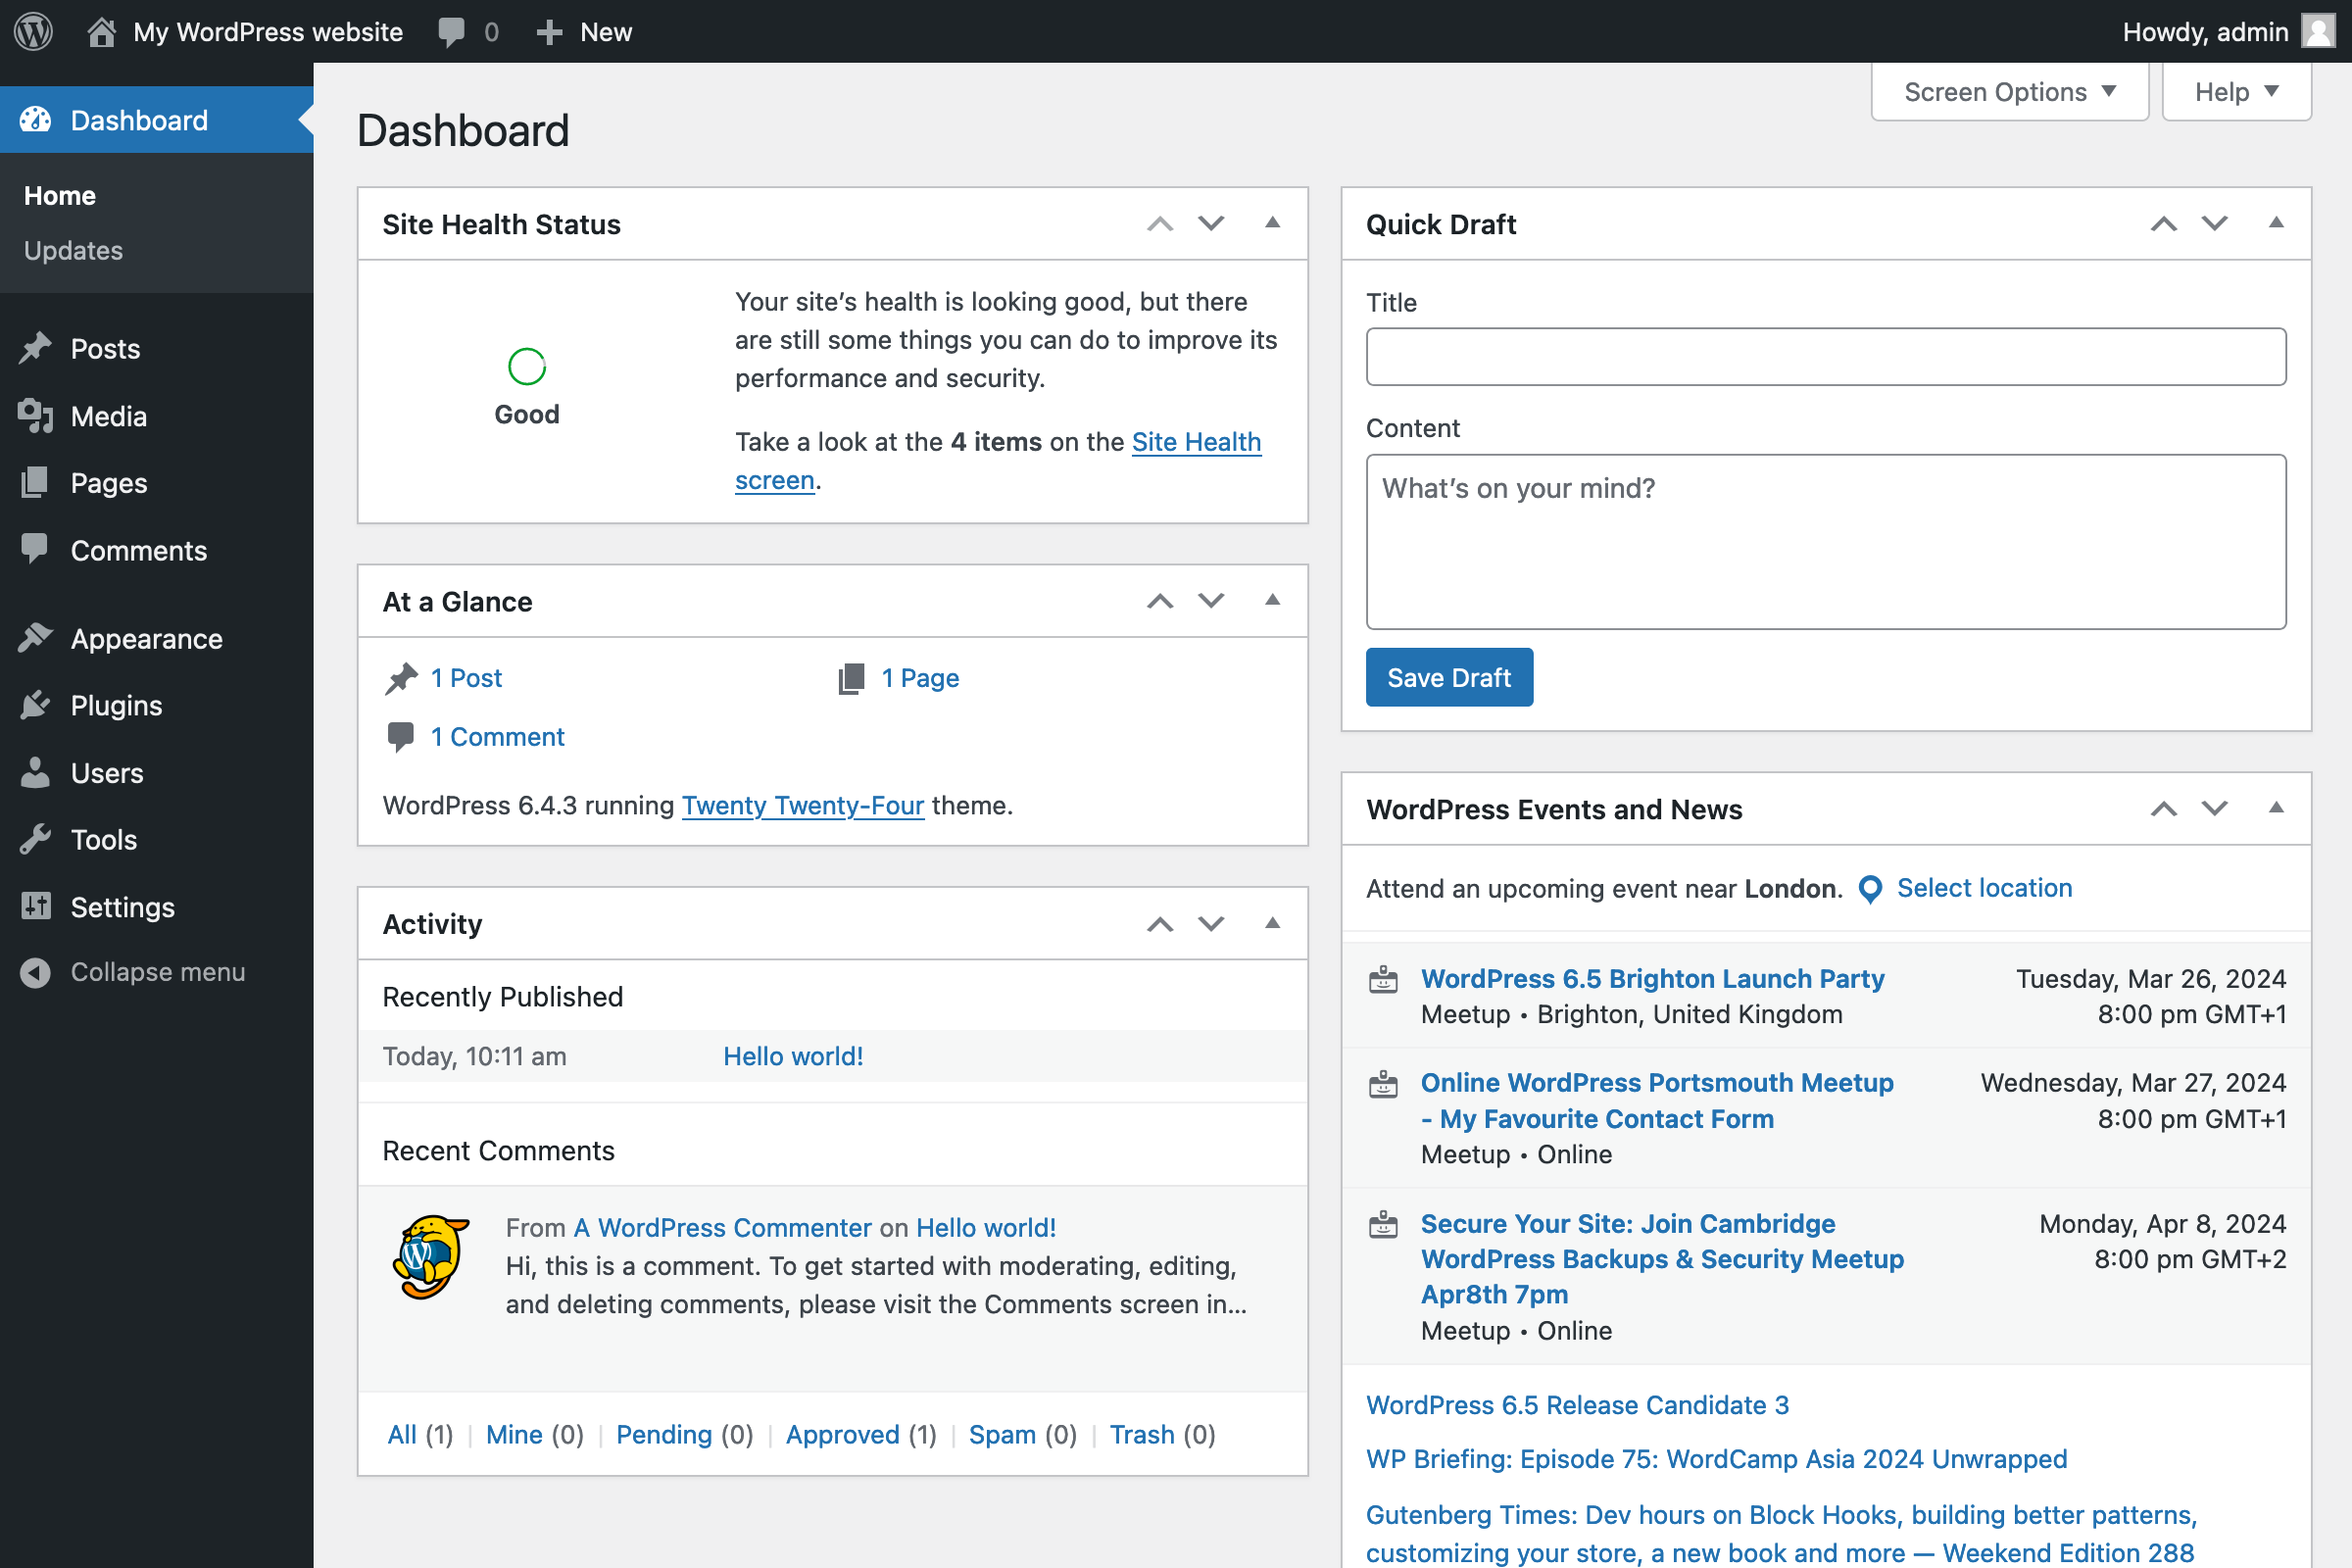
No WordPress, abra Ferramentas → Diagnóstico → Informações → Servidor e procure a versão PHP. Também é possível consultá-la no painel da hospedagem, geralmente em “Selecionar versão do PHP”, “MultiPHP Manager” ou área semelhante. O nome pode mudar conforme o serviço. Não exponha publicamente informações de diagnóstico ou credenciais.
Quais versões têm correções?
Segundo orientação técnica do centro de segurança do governo da Austrália Ocidental, os marcos de correção informados em 22 de outubro são PHP 8.2.35, 8.3.36, 8.4.27 e 8.5.12. Versões anteriores nessas ramificações e linhas antigas sem manutenção exigem providências. Consulte os avisos do projeto PHP ou de seu fornecedor, pois distribuições Linux podem aplicar correções de segurança retroativamente sem mudar a numeração principal exibida.
Como corrigir sem derrubar seu WordPress?
- Faça backup completo de arquivos e banco de dados e confirme que a restauração funciona.
- Confira a versão PHP ativa e pergunte à hospedagem qual patch de segurança foi aplicado.
- Teste a atualização num ambiente de homologação, especialmente em sites com WooCommerce, integrações ou plugins antigos.
- Atualize o PHP conforme orientação do provedor e revise WordPress, temas e plugins.
- Teste formulários, login, checkout, imagens e páginas críticas; monitore logs após a mudança.
- Se houver indícios de invasão, preserve evidências, investigue alterações e rotacione credenciais com apoio técnico.
Atualizar o WordPress resolve sozinho?
Não. WordPress, plugins e temas devem ser mantidos atualizados, mas as falhas descritas estão no ambiente PHP. Se o provedor gerencia o servidor, é ele quem deve confirmar a correção instalada. Um firewall de aplicação pode reduzir exposição, mas não substitui o patch.
E se meu PHP estiver em uma versão antiga?
Não presuma que trocar cegamente a versão de produção seja inofensivo. Peça ao suporte uma rota de atualização segura e priorize sair de versões sem suporte. Se o fornecedor usa pacotes com patches retroativos, solicite a referência de seu aviso de segurança. Sites potencialmente expostos precisam de avaliação urgente.
Visitantes também precisam se preocupar?
O risco principal aqui é de infraestrutura. Para o leitor comum, recomenda-se não fornecer dados a páginas suspeitas, verificar o endereço de serviços e usar senhas únicas e autenticação em duas etapas. Não há motivo para tratar todos os sites WordPress como inseguros.
